Phishing explicado sin tecnicismos: el ataque que entra por una persona
Phishing en lenguaje de negocio: cómo entra por una persona, qué pasa en realidad y cómo prevenir con procesos, capacitación y detección.
Secrets que no deben vivir en Git: llaves, tokens y credenciales sin drama
Cómo manejar secrets sin filtrarlos en Git: .env, CI/CD, rotación, escaneo y qué hacer si ya se expusieron. Enfoque defensivo.
CI/CD: que el deploy no dependa de rezar
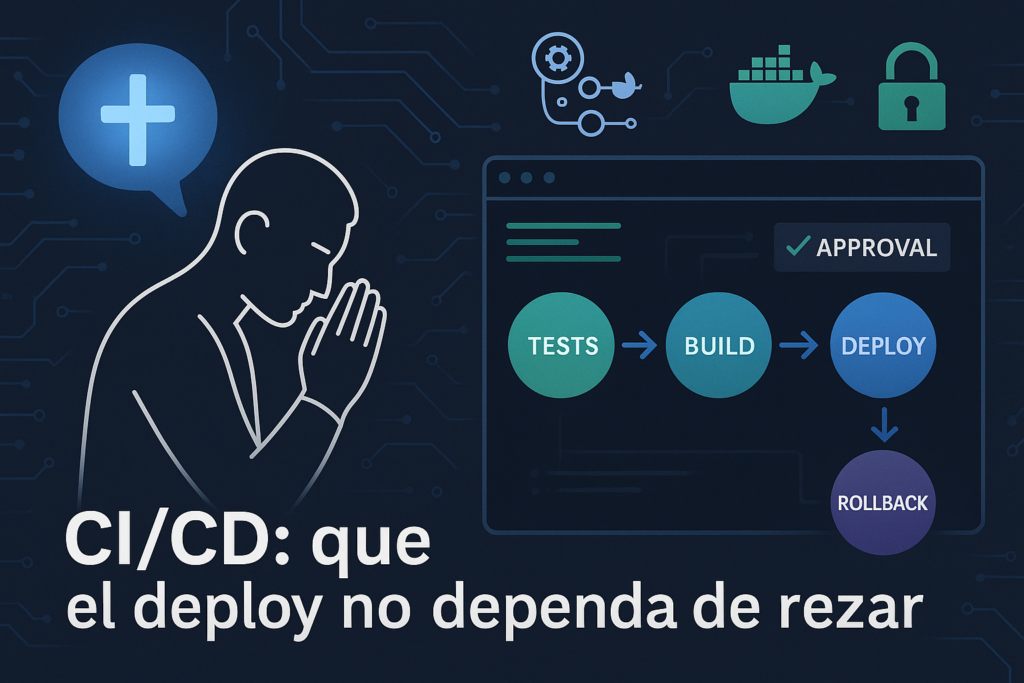
Pipeline CI/CD con GitHub Actions + Docker: tests, build, deploy con approvals, manejo de secrets y rollback. Menos fe, más trazabilidad.
Contraseñas, accesos y permisos: lo básico que todavía decide tu seguridad (y tus ventas)
Ordena identidades, accesos y permisos para evitar fraudes y errores. Guía práctica con roles, políticas y trazabilidad para operar mejor.
Kubernetes, el jefe final del cloud native (y cómo no morir en el intento)
Kubernetes sin humo: qué resuelve, conceptos clave y guía práctica para deploy, debug y operación. Tips reales para sobrevivir producción.
La seguridad no empieza cuando algo falla
La seguridad no es un parche post-incidente. Diseñala desde el inicio con procesos, permisos, datos, pruebas y monitoreo sin frenar el negocio.
Docker: empaqueta tu app como si supieras lo que haces (aunque sea lunes)
Guía práctica para dockerizar tu app: Dockerfile, build, run, multi-stage, .dockerignore, errores típicos y checklist para producción.
Evolucionar lo que ya existe: modernización sin romper la operación
Moderniza sistemas heredados por etapas: entiende el flujo real, estabiliza lo crítico, integra, automatiza y mide mejoras sin detener el negocio.
La nube no es la computadora de otro (bueno, sí… pero no como crees)
Qué sí y qué no es la nube: responsabilidades, riesgos reales y un plan práctico para usar cloud sin quemarte en production.
Cómo preparar una migración sin poner en riesgo la operación
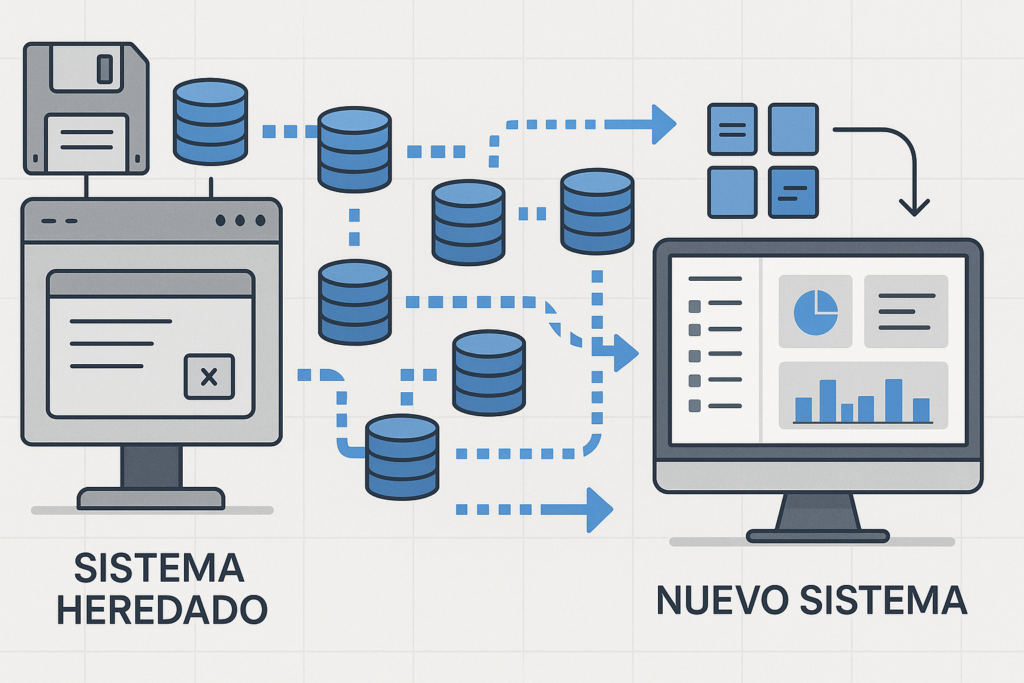
Guía práctica para preparar una migración: riesgos, prioridades y plan de transición. Incluye caso de CRM, checklist y continuidad operativa.