Byte IT ? Tecnolog?a aplicada al negocio / Byte IT Business
Contraseñas, accesos y permisos: lo básico que todavía decide tu seguridad (y tus ventas)
Ordena identidades, accesos y permisos para evitar fraudes y errores. Guía práctica con roles, políticas y trazabilidad para operar mejor.
Lo que vale la pena leer aquí
Hay una escena que se repite en muchas empresas: alguien necesita entrar a una herramienta ya, no recuerda la contraseña, se pide “pásame la tuya”, y en 10 minutos el problema operativo se resolvió… hasta que un día no.
Hay una escena que se repite en muchas empresas: alguien necesita entrar a una herramienta ya, no recuerda la contraseña, se pide “pásame la tuya”, y en 10 minutos el problema operativo se resolvió… hasta que un día no.
El costo rara vez es una “brecha espectacular”. Es más terrenal: una cotización con margen equivocado, un cliente viendo información que no debía, un pago duplicado, o la salida de un vendedor que se llevó media operación en su correo y su WhatsApp.
El punto incómodo: lo básico sigue siendo crítico. Contraseñas, accesos y permisos no es un tema “de TI”. Es un tema de control, continuidad y decisiones.
Lo que se ve en el día a día
- “Se nos olvida la contraseña” y se pierde tiempo.
- “Dale acceso total para que avance” porque hay urgencia.
- “Luego lo ordenamos” (y ese luego no llega).
- Cuentas compartidas: ventas@, admin@, compras1@.
- Accesos que se quedan activos cuando alguien cambia de rol o se va.
En la operación se siente como fricción: tickets, bloqueos, llamadas a última hora y gente que no puede trabajar. En gerencia se siente como incertidumbre: “¿Quién hizo esto?”, “¿Quién autorizó aquello?”, “¿Cuánta gente puede ver esta lista de precios?”
Lo que realmente está pasando
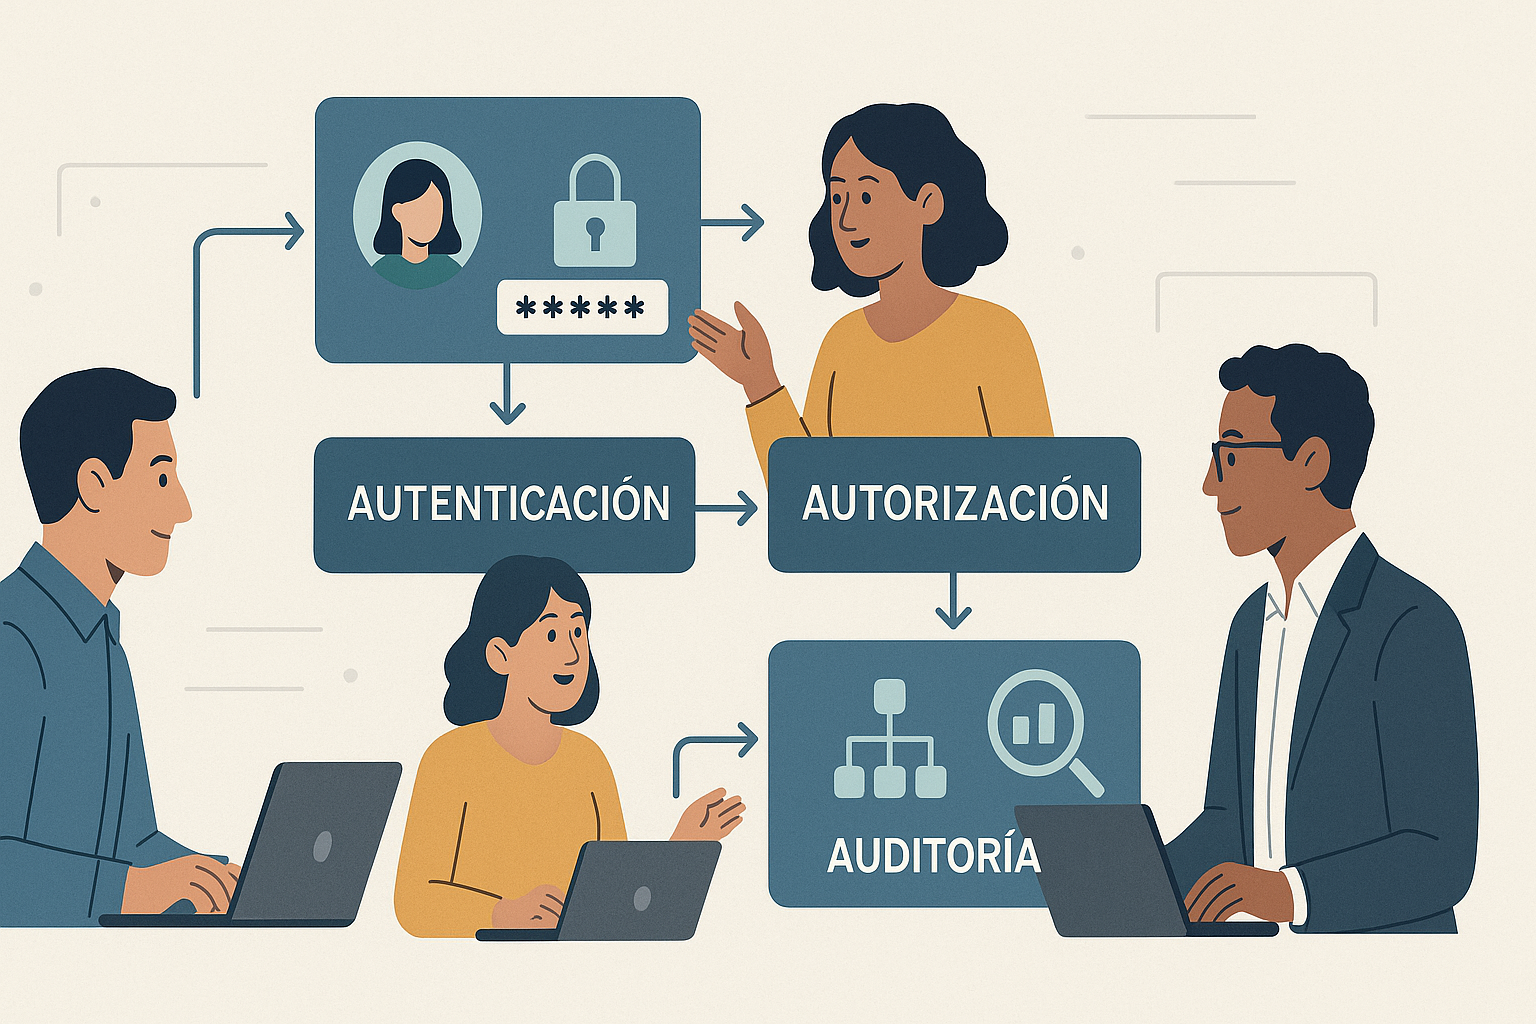
Detrás del “olvidé mi contraseña” suele haber un problema de diseño de control. En seguridad práctica hay cuatro piezas que casi siempre están mezcladas o incompletas:
- Identidad (quién es)
- No hay una forma consistente de identificar a cada persona (usuario nominal) en cada sistema.
- Se usan correos personales o cuentas genéricas.
- Autenticación (cómo demuestra que es)
- Contraseñas débiles o repetidas.
- Sin MFA (doble factor) en sistemas críticos.
- Recuperación de acceso por WhatsApp o “pregúntale a X”.
- Autorización (qué puede hacer y ver)
- Permisos “por persona” (imposibles de mantener) en vez de permisos por rol.
- Accesos excesivos: gente que puede borrar, exportar o ver información sensible sin necesitarlo.
- Auditoría (qué pasó, cuándo y quién lo hizo)
- No hay trazabilidad o no se revisa.
- Cambios importantes sin registro: precios, cuentas bancarias, condiciones comerciales.
Cuando estas cuatro piezas no están claras, la empresa opera “a confianza”. Funciona… hasta que crece, conecta más herramientas o empieza a meter IA y automatización.
Con sistemas conectados, un acceso mal puesto se multiplica: el CRM conecta con facturación, con soporte, con automatizaciones, con BI. Y si además usas IA para analizar datos o sugerir acciones, la pregunta ya no es solo “¿quién puede entrar?”, también es:
- ¿Qué datos está leyendo la IA?
- ¿Qué datos puede exportar un usuario?
- ¿Qué automatizaciones puede activar alguien con un permiso demasiado amplio?
Hacia dónde va la operación (y por qué esto pesa más)
La tendencia es clara: la identidad y el acceso se vuelven el centro de la operación digital.
- Más herramientas en la nube, más integraciones, más APIs.
- Más trabajo distribuido (remoto, híbrido, proveedores).
- Más automatización: flujos que ejecutan acciones sin intervención humana.
- Más IA: asistentes que necesitan contexto (datos) para ayudar de verdad.
En ese escenario, la seguridad “perimetral” ya no alcanza. El control real se juega en:
- Identidades bien gestionadas (usuarios nominales, sin cuentas compartidas).
- Acceso mínimo necesario (lo que necesitas para tu rol, no “todo por si acaso”).
- Trazabilidad usable (responder rápido: quién, qué, cuándo, desde dónde).
Una empresa que ordena esto no solo baja riesgo: gana velocidad con control. Y eso es negocio.
Cómo lo trabajamos en Byte IT
No lo tratamos como “escribir una política y guardarla”. Lo tratamos como diseño de operación: que la gente trabaje sin trabas, que el negocio tenga control, y que todo se pueda medir.
Aplicamos el Método Byte IT:
- Escuchamos
- ¿Qué sistemas usan hoy? (correo, CRM, ERP, bancos, e-commerce, soporte, BI)
- ¿Qué duele? (bloqueos, accesos excesivos, rotación, errores, clientes reclamando)
- Entendemos
- Cómo fluye el dinero y la información: del lead a la factura, de la compra al pago.
- Dónde está lo sensible: precios, márgenes, cuentas bancarias, datos personales, inventario, contratos.
- Detectamos el problema real
Suele aparecer uno (o varios) de estos:
- Cuentas compartidas “para ahorrar tiempo”.
- Roles difusos (la gente hace de todo, y el sistema lo refleja).
- Sin proceso de alta/baja/cambio de accesos.
- MFA no aplicado donde importa.
- Auditoría inexistente o logs que nadie mira.
- Proponemos una solución con propósito
Por fases y con impacto medible. El núcleo suele ser:
- Modelo de roles (por área y responsabilidad)
- Políticas claras (contraseñas, MFA, recuperación, dispositivos, exportación)
- Trazabilidad (qué se registra, cómo se revisa, alertas básicas)
- Construimos con la tecnología correcta
Lo mínimo que ordene y se sostenga:
- SSO / gestor de identidad cuando aplica.
- MFA obligatorio en correo, CRM, finanzas y paneles admin.
- Grupos y roles bien armados en CRM/ERP.
- Accesos temporales para proveedores.
- Bitácoras y reportes de auditoría.
- Medimos
Indicadores que sirven para operar:
- % de usuarios con MFA habilitado en sistemas críticos.
-
de cuentas compartidas activas (meta: cero).
- Tiempo promedio de alta/baja de accesos.
-
de usuarios con privilegios altos (admin) vs lo necesario.
-
de incidentes operativos por accesos (bloqueos, permisos mal puestos, errores).
-
Ajustamos
Los roles se calibran con la realidad. Si “Ventas” necesita exportar algo, no se abre todo: se define qué exporta, cuándo y para qué. -
No soltamos hasta que funcione
El éxito no es el documento. Es que:
- la operación no se frene,
- el control exista,
- y la empresa pueda crecer con sistemas conectados.
Caso práctico
Empresa B2B con 18 personas. Venden por WhatsApp y email, gestionan oportunidades en un CRM y facturan en un sistema aparte.
Situación inicial (lo típico):
- Un usuario administrador del CRM compartido “para el equipo”.
- Cualquiera puede ver y exportar toda la base de clientes.
- Precios y condiciones comerciales editables por varios.
- Cuando alguien se va, “se cambia la contraseña” y listo.
El problema (lo que costó dinero):
Un vendedor salió. Dos semanas después:
- Se detectó que se exportó la base completa de clientes (nadie sabía quién).
- Un cliente recibió una cotización con un descuento que no correspondía (margen perdido).
- Se perdió una mañana completa “ordenando accesos” de forma reactiva.
Ajuste aplicado (en 10 días, por fases):
- Usuarios nominales: cada persona con su cuenta.
- MFA obligatorio en correo y CRM.
- Roles:
- Ventas: crea oportunidades y cotizaciones, ve solo su cartera y ciertas cuentas.
- Jefatura comercial: ve todo, aprueba descuentos fuera de rango.
- Administración: factura y ve lo necesario, sin editar condiciones comerciales.
- Reglas de autorización:
- Exportación limitada a roles específicos.
- Cambios de precios con registro y motivo.
- Auditoría:
- Reporte semanal de exportaciones, cambios de precios y accesos fallidos.
Resultado medible (primer mes):
- 0 cuentas compartidas.
- Onboarding: de “cuando se pueda” a 30–45 minutos con checklist.
- Descuentos fuera de política: bajaron porque ahora requieren aprobación.
- Ante un cambio, se responde “quién y cuándo” en minutos, no con suposiciones.
Lección de negocio
La seguridad útil no compite con la operación: la ordena.
Contraseñas, accesos y permisos bien definidos no son “paranoia”. Son control sobre:
- quién puede mover dinero,
- quién puede ver información sensible,
- quién puede cambiar condiciones comerciales,
- y cómo se sostiene el crecimiento cuando conectas sistemas y metes automatización/IA.
Si tu empresa quiere avanzar (más herramientas, más integración, más IA), este básico es el cimiento.
Checklist final
- Cero cuentas compartidas en sistemas críticos (correo, CRM, finanzas, nube).
- MFA activo en: correo, CRM, ERP/facturación, bancos, paneles de administración.
- Roles definidos por función (no por persona): ventas, jefatura, admin, soporte, operaciones.
- Acceso mínimo necesario: ver/editar/exportar/borrar solo cuando aplica.
- Proceso de alta/baja/cambio de accesos con responsable y tiempos (SLA interno).
- Accesos temporales para proveedores, con fecha de caducidad.
- Auditoría activada y revisada: exportaciones, cambios críticos, inicios de sesión.
- Revisión trimestral de permisos (porque la empresa cambia y los accesos también).
FAQ (5 preguntas)
1) ¿Por qué es tan grave compartir cuentas si “aquí todos somos de confianza”?
Porque rompes dos cosas: control y trazabilidad. Si algo sale mal (o alguien se va), no puedes atribuir acciones ni limitar impactos. La confianza no reemplaza el registro.
2) ¿MFA no hace más lenta la operación?
Bien implementado, la fricción es mínima y el beneficio es enorme. El robo de credenciales sigue siendo una de las puertas más comunes. MFA baja el riesgo de forma directa.
3) ¿Qué es “acceso mínimo necesario” en términos prácticos?
Que cada rol tenga exactamente lo que necesita para cumplir su trabajo: ver lo suyo, editar lo que le corresponde, exportar solo si su función lo requiere y casi nadie con permiso de borrar o administrar.
4) ¿Cada cuánto se deben revisar permisos?
Como base: trimestral. Y siempre que haya cambios relevantes: nuevas herramientas, cambios de roles, rotación, integraciones entre sistemas o procesos nuevos (por ejemplo, automatizaciones en CRM).
5) ¿Cómo se conecta esto con IA y automatización?
La IA y los flujos automáticos necesitan datos y permisos para actuar. Si tus accesos están inflados o mal definidos, el riesgo se amplifica: una automatización puede exponer datos o ejecutar acciones que nadie pretendía. Con roles, políticas y auditoría, la IA trabaja con límites claros.
Cierra un pendiente esta semana: elige tus 3 sistemas más críticos y revisa dos cosas: quién tiene acceso y si hay MFA. Ese paso suele mostrar el 80% del desorden.
Si te sirve, lo vemos contigo: entendemos tu operación, ordenamos accesos sin frenar al equipo y dejamos medición para sostenerlo.