Byte IT ? Tecnolog?a aplicada al negocio / Byte IT Business
Seguridad en formularios y sistemas web: protege el dato desde que entra
Protege la información desde el primer formulario: valida mejor, reduce spam y duplicados, y conecta la captura con operación y CRM.
Lo que vale la pena leer aquí
La seguridad se vuelve un problema de negocio cuando el formulario empieza a romper la operación: leads que entran mal, clientes que no logran registrarse, bots que llenan el CRM de basura y equipos peleando por “calidad vs cantidad”.
La seguridad se vuelve un problema de negocio cuando el formulario empieza a romper la operación: leads que entran mal, clientes que no logran registrarse, bots que llenan el CRM de basura y equipos peleando por “calidad vs cantidad”.
La captura de datos (formularios, landings, registro de clientes, solicitudes, tickets) es tu primera puerta de entrada. Si por ahí pasa información mala, duplicada o manipulada, se contamina todo lo que sigue: seguimiento, reportes, experiencia del cliente, cobranza, soporte y cumplimiento.
Lo que se ve en el día a día
- “Llegaron 300 registros y nadie contesta el teléfono.”
- “Ventas dice que marketing manda leads malos.”
- “El formulario se cae o tarda, y bajó la conversión.”
- “Nos están llenando de spam.”
- “En el CRM hay correos raros, teléfonos con letras, empresas duplicadas.”
Eso no solo pega en la conversión. Se siente como retrabajo: más tiempo limpiando datos, más llamadas fallidas, más rebotes, más fricción interna y menos claridad para decidir.
Lo que realmente está pasando
Un formulario no es “una pantallita”: es un sistema de entrada. Y cualquier sistema de entrada necesita controles.
Lo típico detrás del problema:
- Validación insuficiente (o mal planteada)
- Se valida formato (“que parezca email”), pero no calidad.
- No se normaliza (prefijos de teléfono, espacios dobles, mayúsculas, acentos, etc.).
- Se piden demasiados datos y la gente inventa para terminar.
- Poca protección contra abuso
- Bots enviando cientos de solicitudes por hora.
- Fuerza bruta contra endpoints (aunque el formulario “se vea simple”).
- Campos que se usan para meter links o texto malicioso que luego alguien abre.
- Captura desconectada de CRM y operación
- El formulario crea registros sin reglas de deduplicación.
- No hay enrutamiento: todo cae en una bandeja genérica.
- No hay trazabilidad confiable: la fuente/campaña se pierde o se guarda distinto.
- Datos sensibles capturados sin necesidad
- Se piden identificaciones, fechas de nacimiento o información que no se usa.
- Se guarda “por si acaso”, subiendo riesgo y costo de custodia.
- Accesos y almacenamiento sin control fino
- El dato llega por correo en texto plano.
- Se guarda en hojas compartidas con permisos amplios.
- Se reenvía por WhatsApp “para que avance” y se pierde el control.
En corto: el formulario es el inicio de tu cadena de custodia del dato. Si ese primer eslabón es débil, el resto paga la cuenta.
Hacia dónde va la captura (y por qué conviene)
Los formularios están dejando de ser un “input” pasivo. Se están conectando a validaciones más inteligentes y a señales de riesgo en tiempo real.
Cómo se ve eso en la práctica:
- Validación contextual: no solo “email válido”, también “email probable” (dominios desechables, typos comunes, históricos de rebote).
- Detección de abuso por comportamiento: velocidad de llenado, repetición por IP/dispositivo, patrones de envío.
- Menos fricción, mejor dato: autocompletado y normalización (teléfono por país, catálogos, sugerencias).
- Enrutamiento automático: lo que parece compra va a ventas; lo que parece soporte va a servicio; lo que parece fraude se contiene.
- Gobernanza desde el origen: qué se captura, por qué, dónde vive, quién lo ve y cuánto tiempo se conserva.
Resultado: menos tiempo perdido, menos riesgo, reportes más confiables y mejores decisiones.
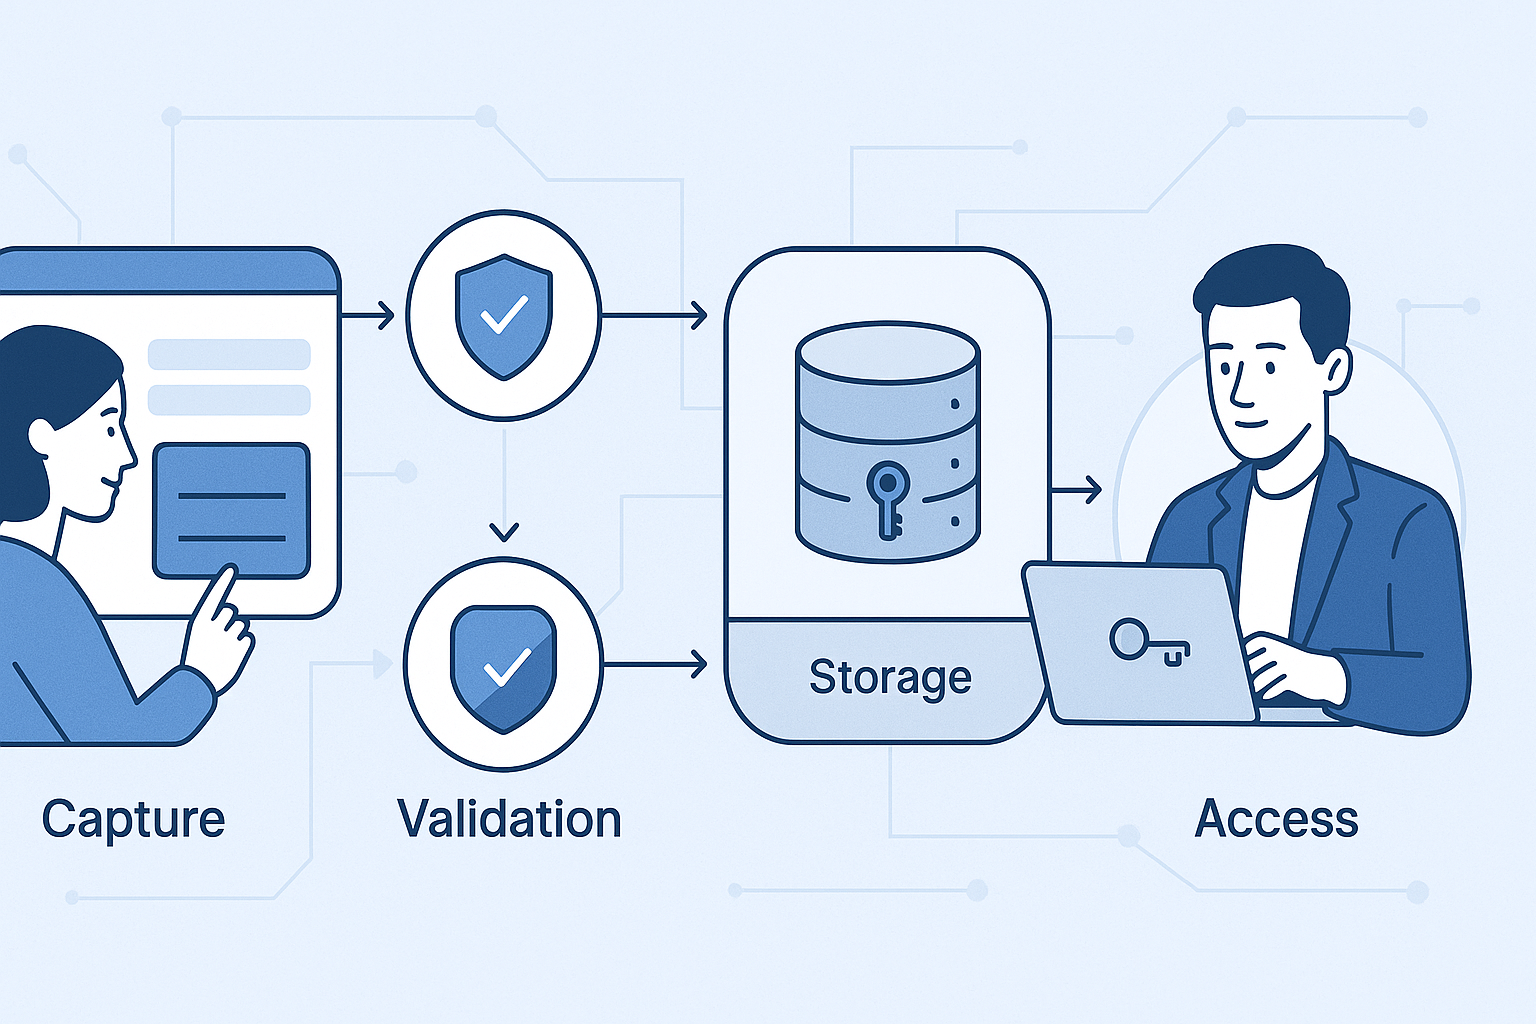
Cómo lo trabajamos en Byte IT
No es “poner un captcha y ya”. Es diseñar captura segura y manejo responsable del dato, amarrado a la operación.
Método Byte IT en pasos y entregables:
- Escuchamos
- Qué duele: spam, leads malos, duplicados, caída de conversión, riesgo legal, sobrecarga de soporte.
- Dónde se usan los datos: CRM, ERP, helpdesk, campañas, analítica.
- Entendemos
- Mapeamos el flujo: captura → validación → almacenamiento → acceso → uso → retención.
- Marcamos campos críticos (los que disparan procesos y decisiones).
- Detectamos el problema real
Ejemplos comunes:
- No es “mucho spam”; es “el CRM se contamina y el equipo deja de confiar en el pipeline”.
- No es “pocos leads”; es “fricción por pedir datos que nadie usa”.
- Proponemos una solución con propósito (medible)
- Reglas de validación por campo (formato + lógica + normalización).
- Anti-abuso proporcional (rate limiting, honeypots, captcha adaptativo, bloqueo por patrones).
- Deduplicación y matching antes de crear registros.
- Consentimiento y minimización (capturar lo necesario, con motivo claro).
- Registro de eventos para auditoría y análisis.
- Construimos con la tecnología correcta
Según tu stack:
- Formularios a medida o herramientas (Typeform, HubSpot, Webflow, WordPress, etc.) con capas extra.
- APIs seguras, tokens y validación server-side (no solo en el navegador).
- Integración con CRM (pipeline, owner, SLA, etiquetas, fuente).
- Medimos
Indicadores que sí sirven:
- % de registros válidos vs inválidos.
- Duplicados evitados.
- Tiempo promedio a primer contacto.
- Rebote de emails / teléfonos no contactables.
- Conversión por fuente con datos limpios.
- Intentos de abuso bloqueados.
- Ajustamos
- Afinamos reglas sin matar conversión.
- Quitamos campos o cambiamos el orden según fricción real.
- No soltamos hasta que funcione
Porque “funcionar” no es que el formulario envíe: es que el dato llegue útil, seguro y accionable.
Caso práctico
Una empresa B2B recibe solicitudes desde una landing: “Agenda una demo”.
Situación inicial (operación real):
- 1,200 envíos/mes.
- 35% con teléfono inválido o incompleto.
- 20% correos desechables o con typos (ej. gmial.com).
- El equipo comercial tarda 24–48h en filtrar y contactar.
- El CRM termina con muchos duplicados y el pipeline pierde credibilidad.
Impacto en tiempo:
- Cada ejecutivo pierde ~30–45 minutos diarios limpiando y descartando.
- Las demos reales se atienden tarde y bajan las tasas de cierre.
Qué se implementa:
- Validación y normalización
- Teléfono con formato por país + prefijo obligatorio.
- Corrección asistida de dominios comunes (cuando aplica) y bloqueo de correos desechables.
- Campo “empresa” con normalización básica (espacios, mayúsculas, variantes simples).
- Controles anti-abuso
- Rate limiting por IP.
- Honeypot invisible.
- Captcha adaptativo solo cuando hay señales de riesgo.
- Reglas antes de crear en CRM
- Matching: si el correo ya existe, se actualiza el registro y se registra el evento.
- Enrutamiento: si el perfil encaja, asignación automática; si no, entra a nutrición.
- Trazabilidad
- Fuente/campaña/landing guardadas de forma consistente.
Resultados realistas en 4–6 semanas:
- Registros inválidos bajan del 35% al 10–15%.
- Duplicados caen fuerte por matching previo.
- Primer contacto baja a menos de 4–8h (menos limpieza manual).
- El pipeline se vuelve confiable y baja la fricción entre equipos.
No es magia. Es disciplina de captura y reglas conectadas a operación.
Lección de negocio
Si tu formulario captura mal, tu empresa decide mal.
La seguridad en formularios no es solo “evitar ataques”. Es garantizar que:
- Lo que entra es válido y útil.
- Lo que guardas tiene un propósito.
- Lo que tu equipo ve y usa es confiable.
Eso impacta ventas (seguimiento), calidad (menos retrabajo), experiencia (menos fricción) y riesgo (menos exposición).
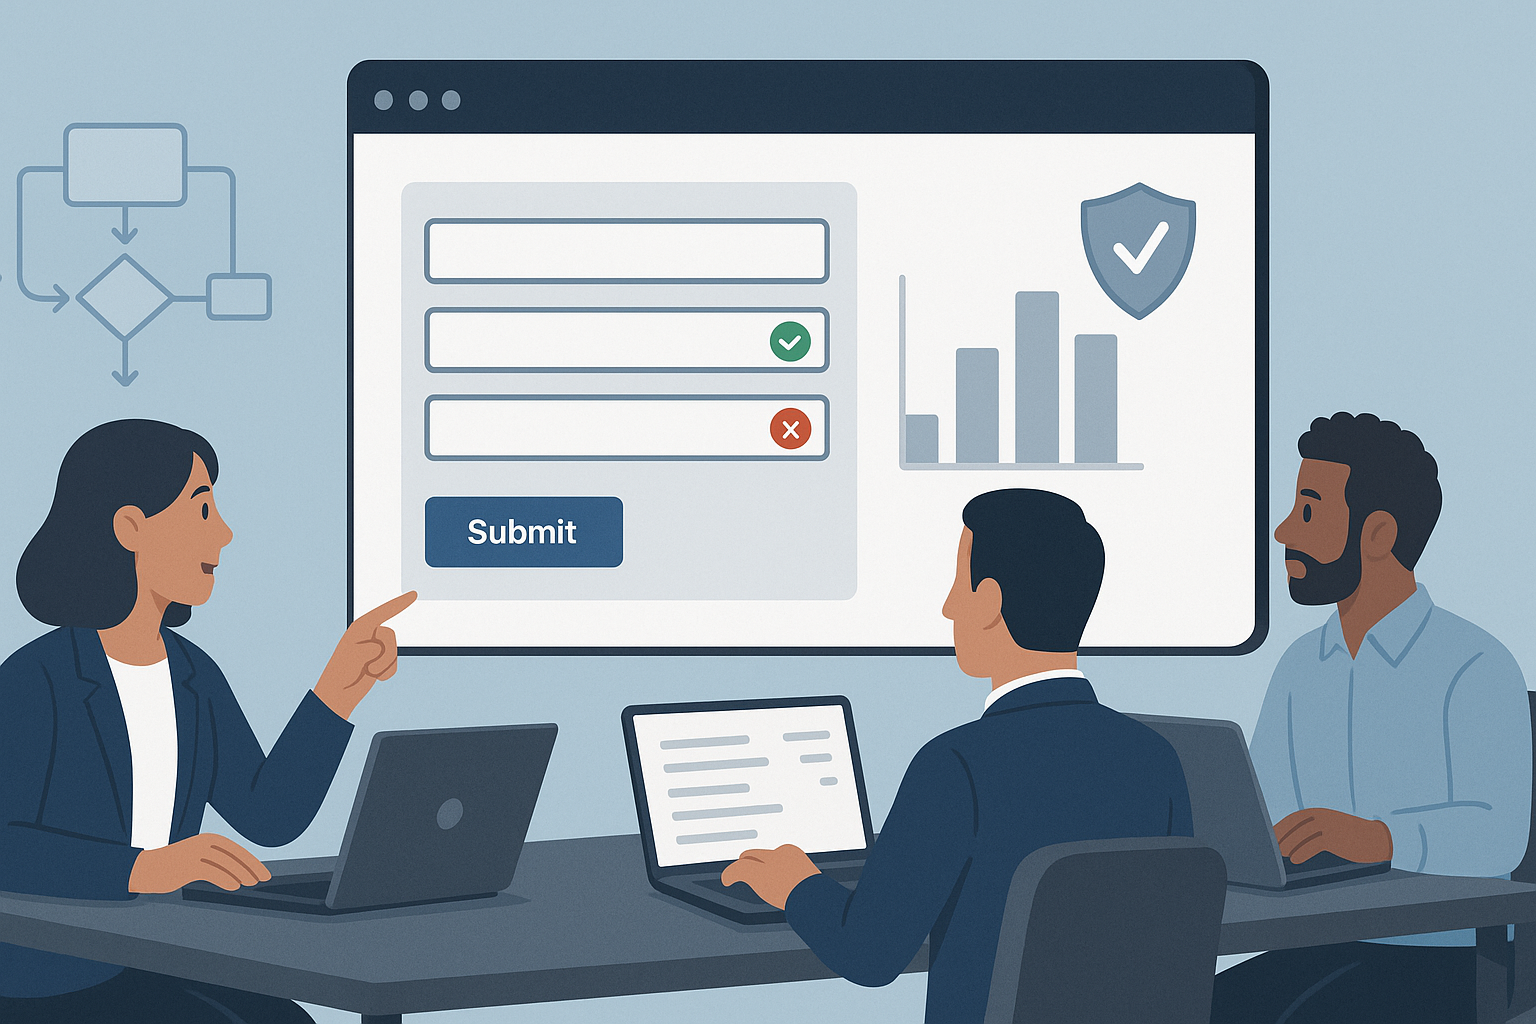
Checklist final
Antes de meter más tráfico o cambiar el CRM, revisa tu captura:
- Minimización: ¿solo pides lo que de verdad usas para operar o vender?
- Validación server-side: ¿validas en el servidor (no solo en el navegador)?
- Normalización: ¿teléfonos, nombres, empresas y correos quedan consistentes?
- Protección anti-abuso: ¿tienes rate limiting + honeypot + captcha cuando corresponde?
- Deduplicación: ¿evitas crear duplicados antes de escribir en el CRM?
- Trazabilidad: ¿guardas fuente/campaña de forma consistente para medir ROI?
- Accesos: ¿quién puede ver/exportar esos datos y por qué?
- Retención: ¿cuánto tiempo conservas datos de formularios no calificados?
- Alertas: ¿detectas picos anormales de envíos o patrones raros?
- Pruebas: ¿pruebas mensuales con casos reales (no solo “manda bien”)?
FAQ (5 preguntas)
1) ¿Con poner un CAPTCHA ya estoy protegido?
Ayuda, pero no alcanza. Si no validas y normalizas, igual entra basura. Y si el abuso es distribuido o “humano”, el CAPTCHA se queda corto. Lo sólido es combinar validación, anti-abuso, deduplicación y trazabilidad.
2) ¿Cómo protejo el formulario sin bajar la conversión?
Con controles proporcionales: captcha adaptativo solo cuando hay riesgo, y validaciones que ayudan (formatos, autocompletado) en lugar de bloquear al final.
3) ¿Qué datos no debería pedir en un formulario?
Cualquier dato sensible que no sea imprescindible para el proceso. Si no lo usas para cumplir el servicio, validar identidad o facturar, normalmente no compensa el riesgo (ni el costo de custodiarlo).
4) ¿Qué es lo más común que rompe el CRM desde la captura?
Duplicados y campos libres sin reglas: empresa escrita de 10 formas, teléfonos incompletos, correos con typos. Eso se convierte en retrabajo y reportes que nadie cree.
5) ¿Cómo sé si me están atacando o solo tengo tráfico de baja calidad?
Mide señales: picos por hora, repetición por IP/dispositivo, tiempos de llenado imposibles, texto repetido, dominios desechables. Con eventos bien registrados y reglas simples puedes separar “mala calidad” de “abuso”.
Cuidar la información desde que se captura no siempre se luce en una demo, pero se nota todos los días en ventas, operación y control.
Si quieres, lo revisamos contigo: entendemos el flujo, detectamos el punto real de fuga y lo dejamos medible hasta que se sostenga en producción.