Byte IT ? Tecnolog?a aplicada al negocio / Byte IT Business
Datos sensibles en tu CRM: protege lo comercial y lo personal sin frenar ventas
Permisos por rol, control de exportaciones, auditoría, integraciones e IA con reglas claras. Protege datos sensibles en tu CRM sin frenar al equipo.
Lo que vale la pena leer aquí
Pasa más de lo que se admite: alguien pide “un reporte rápido” del CRM y ese Excel termina en WhatsApp, en un correo reenviado o en un Drive con permisos a ojo. No es mala intención. Es operación.
Pasa más de lo que se admite: alguien pide “un reporte rápido” del CRM y ese Excel termina en WhatsApp, en un correo reenviado o en un Drive con permisos a ojo. No es mala intención. Es operación.
El problema de fondo: el CRM mezcla información comercial (precios, márgenes, pipeline) con información personal (contactos, correos, teléfonos, notas). Proteger eso no es “ponle contraseña”. Es poner reglas que cuiden el dato sin estorbar la venta.
Lo que se ve desde fuera
- “Hay que cuidar los datos de clientes.”
- “Solo ciertas personas deben ver cierta información.”
- “Que no se filtren precios, contratos o descuentos.”
- “Que nadie descargue la base completa.”
Muchas empresas lo resuelven como tarea de TI o como checklist de cumplimiento. Resultado típico: “solo admins” y “nadie exporta”. En la práctica, eso rompe la operación: ventas se frena, servicio se queda sin contexto y dirección pide el Excel por fuera.
Lo que realmente está pasando (y por qué duele)
En CRM el riesgo no es solo un ataque externo. Muchas fugas nacen de procesos internos normales:
-
El CRM se vuelve libreta personal
- Notas con información delicada: “paga con X tarjeta”, “tiene deuda”, “mandar a este celular personal”, “decide su pareja”.
- Campos abiertos donde cada quien captura lo que se le ocurre.
-
Permisos por organigrama, no por proceso
- “Gerente ve todo, vendedor ve lo suyo” suena lógico, pero no cubre la realidad:
- Coberturas temporales.
- Ejecutivos que requieren ver estatus o facturación, pero no datos personales extra.
- Partners que necesitan avance, pero no márgenes.
- “Gerente ve todo, vendedor ve lo suyo” suena lógico, pero no cubre la realidad:
-
Exportaciones y copias fuera del CRM
- El “reporte rápido” se convierte en archivo sin trazabilidad.
- Si trae datos personales, la pregunta cambia: ¿quién lo tiene, cuánto tiempo y para qué?
-
Integraciones que duplican datos sin control
- Formularios, WhatsApp, emailing, ERP, BI, soporte: todos leen y escriben.
- Cuando algo falla, nacen CRMs paralelos (hojas de cálculo, notas, pipelines alternos).
-
IA entrando por la puerta de atrás
- Resúmenes automáticos, scoring, recomendaciones, borradores de correos, análisis de llamadas.
- Para funcionar, la IA “lee” información. Sin reglas, puede usar campos que no debería.
Punto de negocio: un CRM sin controles de datos sensibles no solo compromete reputación y cumplimiento; también pega a ventas. Por pérdida de confianza, fricción interna y decisiones tomadas con datos mal compartidos o incompletos.
Hacia dónde va el CRM (y por qué hay que anticiparse)
Los CRMs se están moviendo hacia más automatización y más IA:
- Más funciones que interpretan información: resúmenes, detección de intención, priorización, próximos pasos.
- Más fuentes conectadas: llamadas, correos, tickets, pagos, web, campañas.
- Más presión por auditoría: saber quién vio qué, quién exportó qué y por qué.
La conversación cambia: no alcanza con usuarios y contraseñas. Se necesitan reglas operativas para:
- qué es dato sensible en tu contexto,
- quién puede verlo/editarlo/exportarlo,
- para qué usos se permite (incluida IA),
- cómo se registra y se audita.
Quien lo implementa bien gana doble: menos riesgo real y más velocidad comercial con datos confiables.
Cómo lo trabajamos en Byte IT
No llegamos a “poner candados” por default. Partimos de operación: ventas, servicio, dirección y administración necesitan trabajar rápido, con límites claros.
Método Byte IT aplicado a CRM:
-
Escuchamos
- Qué datos se guardan hoy y en qué parte (campos, notas, adjuntos).
- Qué ya pasó: bases enviadas, descuentos filtrados, accesos compartidos, ex empleados con usuario activo.
- Qué necesita cada rol para vender y atender sin trabas.
-
Entendemos
- Mapeamos el proceso real (no el ideal): lead → oportunidad → cotización → cierre → entrega → soporte.
- Identificamos por dónde “se sale” el dato: exports, reportes, integraciones, chats, correos.
-
Detectamos el problema real
Casi siempre aparece en tres frentes:- Campos (qué se captura y cómo)
- Accesos (quién ve qué)
- Salidas (reportes, integraciones, descargas)
-
Proponemos una solución con propósito
Aterrizamos una clasificación práctica de datos sensibles, por ejemplo:- Comercial sensible: listas de precios, descuentos máximos, márgenes, términos especiales, estrategia por cuenta.
- Personal: teléfono, correo, dirección, identificadores, notas que describen a una persona.
- Operativo: estatus, incidencias, SLA (no siempre sensible, pero puede serlo por cliente).
Y lo traducimos a reglas ejecutables:
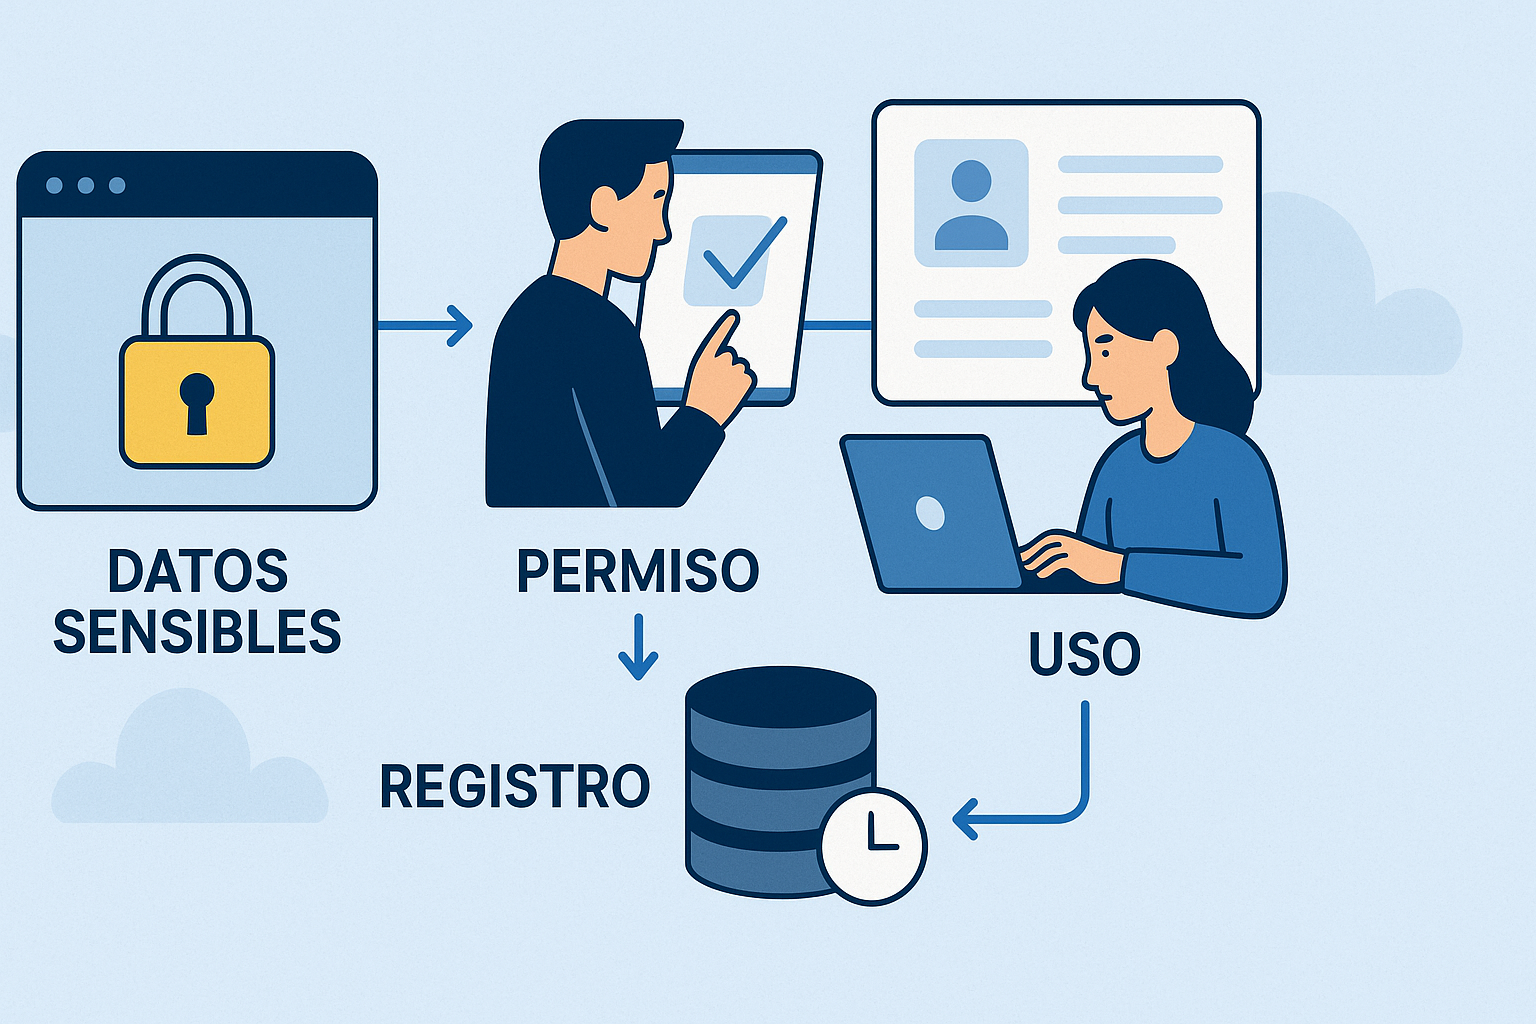
- Mínimo acceso: cada rol ve lo necesario para su tarea.
- Finalidad: si el objetivo es atender un ticket, no necesitas ver margen.
- Exportación con control: quién exporta, qué exporta, en qué formato y con qué registro.
- IA con límites: qué campos puede usar, cuáles quedan fuera y cómo se audita.
-
Construimos con la tecnología correcta
Sin casarnos con una herramienta, configuramos controles que sí se sostienen en operación:- Roles y perfiles por proceso (ventas, preventa, postventa, administración, dirección).
- Permisos por objeto y por campo.
- Vistas y formularios por rol (para que nadie tenga que “buscar” en campos que no usa).
- Validaciones para evitar captura de datos personales donde no corresponde.
- Auditoría: quién vio, editó, exportó o integró.
- Alertas: exportaciones masivas, accesos inusuales, cambios de permisos.
- Retención: qué se guarda y por cuánto tiempo (especialmente notas y adjuntos).
-
Medimos
Si no se mide, se queda en intención. Medimos:- Exportaciones/mes y su justificación.
- Accesos a campos sensibles.
- Tiempo de respuesta comercial (para confirmar que no frenamos ventas).
- Calidad de captura: campos incompletos o mal usados.
-
Ajustamos
Si el equipo se atora, el diseño está mal. Ajustamos roles, vistas, automatizaciones o reportes hasta que fluya. -
No soltamos hasta que funcione
- Documentación operativa corta y usable.
- Capacitación por rol (no genérica).
- Revisión periódica: altas/bajas, cambios de puesto, nuevas integraciones, nuevas funciones de IA.
Caso práctico (realista)
Empresa B2B con 12 vendedores y un CRM donde conviven prospectos y clientes activos.
Situación inicial:
- Todos podían ver y exportar toda la base “para ser más rápidos”.
- En notas de oportunidad pegaban conversaciones completas de WhatsApp.
- Dirección pedía cada lunes un Excel del pipeline con detalles y el archivo circulaba por correo.
- Activaron una función de IA para “resumir cuentas” y empezó a incluir notas que no hacían falta.
Costo en operación:
- 2–3 horas semanales armando reportes manuales.
- Riesgo comercial: descuentos y condiciones visibles para quien no debía.
- Riesgo de privacidad: datos personales mezclados con información de venta.
- Fricción: cuando algo se bloqueaba “por seguridad”, aparecían atajos (más Excel, más copias).
Ajuste aplicado:
-
Definimos tres niveles de información:
- Operativa (para vender/atender)
- Comercial sensible (márgenes/condiciones)
- Personal sensible (datos y notas de personas)
-
Creamos perfiles por rol:
- Vendedor: ve sus cuentas y lo necesario; no ve margen; exportación limitada.
- Líder comercial: ve pipeline agregado; aprueba descuentos; exporta con registro.
- Dirección: dashboard en CRM/BI con métricas; sin recibir Excel con detalle personal.
- Administración: ve facturación/contratos; no necesita ver notas personales de ventas.
-
Ordenamos campos y notas:
- Campos estructurados para lo que sí se necesita.
- Guía clara: qué se escribe y qué no.
- Campos sensibles ocultos o restringidos cuando aplica.
-
IA con reglas claras:
- La IA resume interacciones excluyendo campos/adjuntos marcados como sensibles.
- Registramos cuándo se generó un resumen y qué fuentes usó.
Resultado (medible):
- El reporte semanal dejó de ser Excel manual: pasó a dashboard con permisos.
- Bajaron exportaciones y subió la calidad del dato capturado.
- Ventas mantuvo velocidad porque cada rol veía lo que necesita, sin pantallas “con todo”.
Lección de negocio
Proteger datos sensibles en un CRM no es cerrar puertas. Es definir la circulación del dato:
- qué existe,
- quién lo usa,
- para qué,
- y cómo lo controlas sin frenar el proceso.
Cuando queda bien diseñado, el equipo deja de inventar atajos. Y el CRM vuelve a ser una fuente confiable para vender, atender y decidir.
Checklist final
Revisión rápida y accionable:
- Definición
- Hay definición clara de “dato sensible” (comercial y personal).
- Sabemos en qué campos, notas y adjuntos se guarda.
- Accesos
- Roles definidos por proceso (no solo jerarquía).
- Permisos por objeto/campo para lo realmente sensible.
- Acceso temporal para coberturas (sin compartir usuarios).
- Salidas y exportación
- Exportaciones limitadas por rol.
- Exportaciones registradas (quién, qué, cuándo, para qué).
- Alternativas al Excel: dashboards con permisos.
- Integraciones
- Inventario de integraciones (web, WhatsApp, ERP, BI, soporte).
- Reglas claras de qué se sincroniza y qué no.
- Pruebas y revisión al sumar nuevas fuentes.
- IA y privacidad
- Política simple: qué campos puede usar la IA y cuáles quedan fuera.
- Trazabilidad de salidas (resúmenes, sugerencias, scoring).
- Revisión periódica cuando el CRM agrega funciones nuevas.
- Operación
- Capacitación por rol: qué sí capturar, qué no y por qué.
- Baja inmediata cuando alguien sale.
- Revisión trimestral de permisos.
FAQ (5 preguntas)
1) ¿Qué se considera dato sensible en un CRM?
Depende del negocio, pero casi siempre incluye: datos personales de contacto (teléfono, email, dirección, identificadores), notas que describen a una persona y datos comerciales críticos (márgenes, listas de precios, descuentos, condiciones especiales).
2) ¿Bloquear exportaciones resuelve el problema?
Ayuda, pero si no hay alternativa, la operación crea atajos. Funciona mejor limitar por rol, registrar la actividad y dar dashboards/reportes con permisos para que no sea necesario sacar el dato.
3) ¿Cómo aplico “mínimo acceso” sin frenar a ventas?
Diseñando permisos por proceso y vistas por rol. Un vendedor necesita contexto para vender, pero no necesariamente margen o condiciones estratégicas. La velocidad se cuida con estructura.
4) ¿La IA del CRM es un riesgo para privacidad?
Puede serlo si no hay reglas. La IA lee datos para generar resultados; conviene marcar campos sensibles, excluirlos de ciertas funciones y mantener registro de qué se generó y desde dónde.
5) ¿Por dónde empiezo si mi CRM ya está desordenado?
Con un diagnóstico corto: (1) inventario de campos/notas/adjuntos, (2) mapa de roles reales, (3) puntos de salida (exports e integraciones). Con eso priorizas 3–5 controles que bajan riesgo sin frenar ventas.
Cerrar esto no requiere paranoia; requiere criterio. Define qué es sensible, ajusta permisos al proceso y deja reglas claras para el uso de IA. Si hace falta, lo trabajamos contigo: escuchamos, entendemos, construimos, medimos y ajustamos hasta que funcione.