Byte IT ? Tecnolog?a aplicada al negocio / Byte IT Business
Seguridad en APIs: que tu sistema comparta solo lo que debe
Evita fugas por APIs con permisos, tokens, límites y monitoreo. Enfoque práctico para operación, datos, ventas y control sin frenar integraciones.
Lo que vale la pena leer aquí
Hay una escena común cuando una empresa conecta sistemas: “solo integramos el CRM con facturación y con WhatsApp… ¿por qué ahora aparecen datos que nadie pidió?” O peor: “¿por qué un proveedor pudo ver más de lo que debía?”
Hay una escena común cuando una empresa conecta sistemas: “solo integramos el CRM con facturación y con WhatsApp… ¿por qué ahora aparecen datos que nadie pidió?” O peor: “¿por qué un proveedor pudo ver más de lo que debía?”
Las APIs son el pasillo por donde viajan datos entre tu CRM, tu ERP, tu e-commerce, tu app, tus dashboards, tus automatizaciones y —cada vez más— tus agentes de IA. Si ese pasillo no tiene puertas, llaves, cámaras y reglas claras, el golpe no es “de TI”: es operativo, reputacional y financiero.
Lo que se ve desde la operación
- La integración “funciona”: los sistemas se hablan, las órdenes se crean solas, el inventario se actualiza, los leads entran.
- Empiezan señales raras: usuarios ven campos que no deberían, un partner descarga más información de la necesaria, hay picos de tráfico en horarios extraños o baja el rendimiento.
- Ventas y operaciones lo sienten como fricción: reportes inconsistentes, clientes reclamando, tareas manuales para “arreglar” datos.
En negocio se traduce así:
- Riesgo de fuga de información (precios, márgenes, datos personales, cartera).
- Riesgo de fraude (cambios de pedidos, devoluciones, cupones, accesos no autorizados).
- Costo operativo por incidentes, auditorías improvisadas y retrabajo.
Lo que suele estar pasando de verdad
Una API no es “un cable”. Es una puerta de entrada a procesos y datos. Y la mayoría de problemas se repite en cuatro fallas:
-
La API entrega más de lo necesario
Respuestas con campos “por si acaso” (teléfono, email, dirección, notas internas, costo, margen). Muchas veces el endpoint devuelve el objeto completo cuando el consumidor solo necesitaba 3 campos. -
Autorización débil o mal aplicada
- Se valida que el usuario “está logueado”, pero no se valida si tiene permiso para ese recurso.
- Se reutiliza un token para todo (un token “todopoderoso”).
- No hay separación clara de roles: ventas, soporte, logística, partner, sistema interno.
-
Sin límites ni control de uso
Si alguien puede hacer 10.000 requests en 10 minutos, no solo hay riesgo de ataque: también te puede tirar la operación o inflar costos cloud. -
Casi cero visibilidad
Sin monitoreo, logs útiles y alertas, los incidentes se descubren tarde: cuando el cliente reclama o el equipo ya nota “algo raro”.
Regla práctica: un sistema debe compartir solo lo que debe compartir. Ni más, ni “todo porque es más fácil”. En APIs, lo fácil suele salir caro.
Hacia dónde va esto (y por qué se acelera)
Las APIs pasaron de “detalle técnico” a infraestructura crítica. Tres fuerzas lo están empujando:
- Ecosistemas conectados: más integraciones con terceros (pagos, logística, marketplaces, BI, partners). Cada nueva conexión suma superficie de riesgo.
- Automatización e IA: flujos y agentes consumen APIs todo el tiempo. Sin controles, la automatización amplifica el impacto: un error o acceso indebido escala más rápido.
- Más exigencia y evidencia: compliance, auditorías, seguros de ciber-riesgo y clientes corporativos. Las APIs se miran con lupa porque son el canal natural para exfiltrar datos o abusar de procesos.
La conversación deja de ser “¿tenemos API?” y pasa a: “¿quién accede a qué, con qué límites, y cómo lo demostramos?”
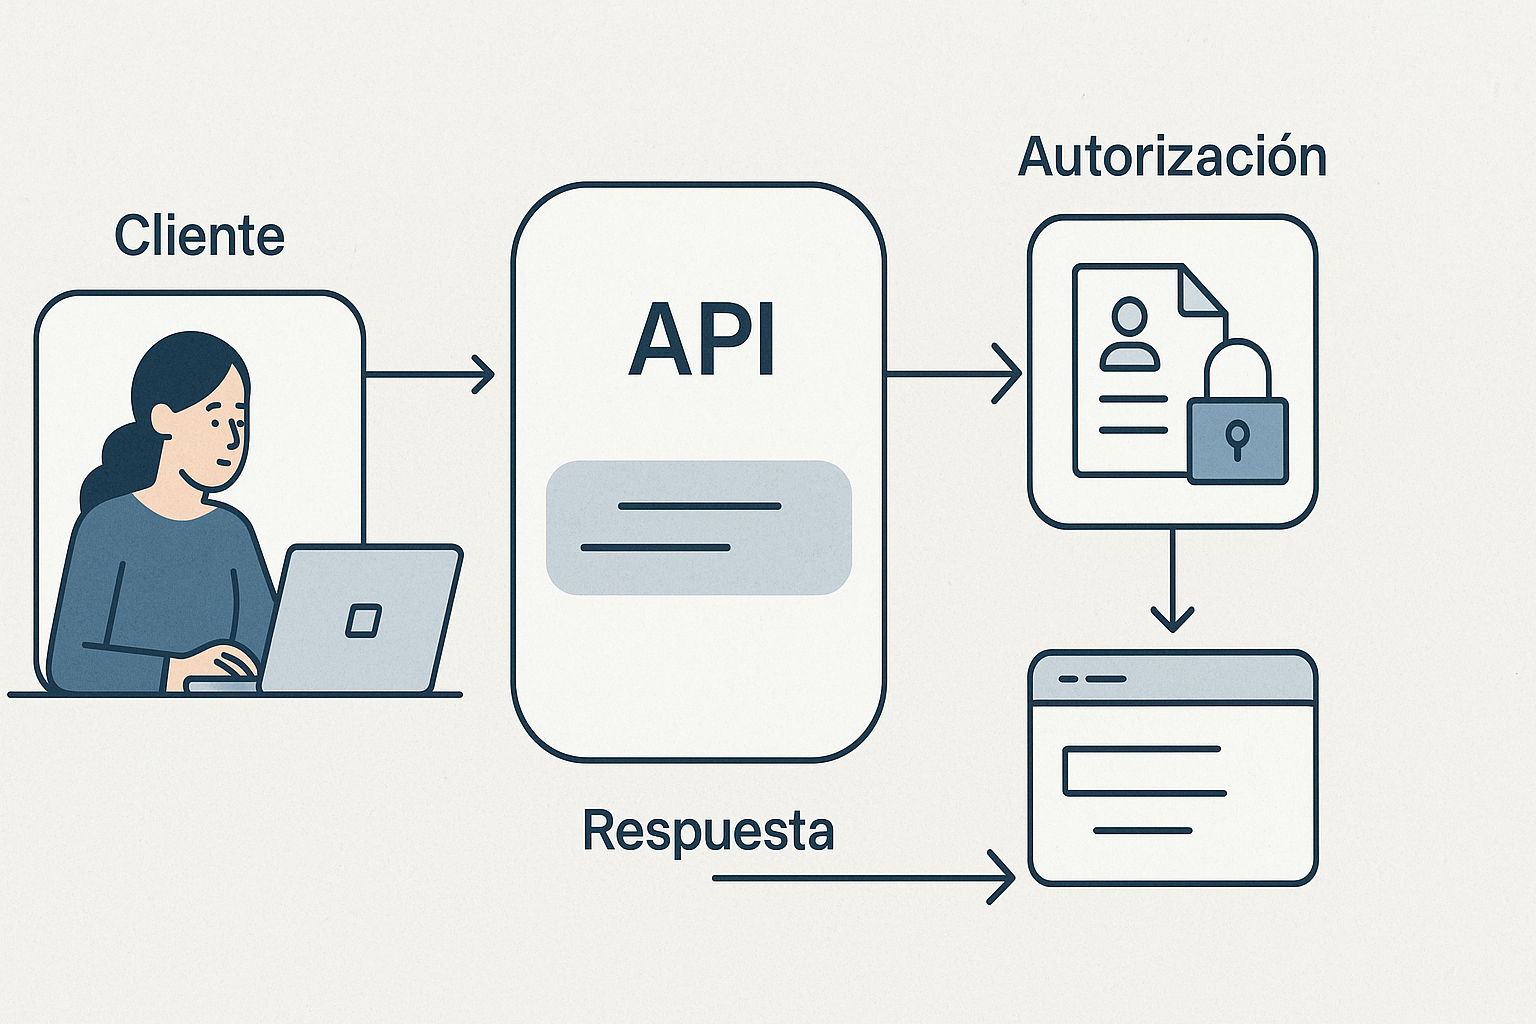
Cómo lo aterrizamos en Byte IT
La seguridad en APIs no es un firewall mágico. Es diseño + control + medición, pensado para que la operación siga andando.
Aplicamos el método Byte IT:
-
Escuchamos
Qué integraciones existen, qué duele en operación, qué datos son críticos (clientes, precios, stock, pagos), qué terceros participan y qué nivel de servicio necesita el negocio. -
Entendemos
Mapeamos flujos: quién consume la API, desde dónde, con qué volumen, y qué procesos dependen de eso (ventas, fulfillment, soporte, finanzas). -
Detectamos el problema real
Identificamos riesgos concretos: endpoints que devuelven de más, permisos genéricos, tokens eternos, falta de límites y ausencia de auditoría. -
Proponemos una solución con propósito
Priorizamos por impacto: proteger PII, proteger precios/márgenes, asegurar continuidad operativa, evitar abuso y dejar evidencia. -
Construimos con la tecnología correcta
Controles que se puedan operar y mantener:- Permisos (autorización) por rol y por recurso: quién puede ver, crear, editar o borrar.
- Tokens con buenas prácticas: expiración, rotación, alcance (scopes) y separación por sistema/partner.
- Límites (rate limiting) y cuotas: por IP, por token, por cliente, por endpoint. Incluye estrategias anti-abuso y protección ante picos.
- Monitoreo y trazabilidad: logs útiles (no solo “200 OK”), correlación por request, alertas por anomalías (picos, endpoints sensibles, errores repetidos).
-
Medimos
Indicadores operables: tasa de errores, latencia, intentos fallidos, consumo por partner, endpoints más consultados, volumen fuera de patrón. -
Ajustamos
Afinamos permisos, recortamos campos expuestos, mejoramos respuestas, agregamos cache donde conviene y cerramos rutas olvidadas. -
No soltamos hasta que funcione
Porque una API segura que nadie puede usar no sirve. Y una API “usable” que filtra datos, tampoco.
Caso práctico
Una empresa B2B integra su CRM con un portal de clientes y con un partner logístico.
Situación inicial (lo que parecía normal)
- El portal consulta
/clientes/{id}y recibe “todo el cliente”: razón social, contactos, teléfonos, direcciones, condiciones comerciales y notas internas. - El partner consulta
/ordenespara despachar, pero el endpoint incluye precios, descuentos y margen (venía del objeto completo del pedido). - Un mismo token se usa para varias integraciones “para no complicarse”. No expira en meses.
Lo que pasó
- El partner, sin mala intención, empezó a guardar respuestas completas “por si acaso”. Eso incluyó datos comerciales que no necesitaba.
- Un usuario del portal con permisos básicos descubrió (por un bug de interfaz) que podía consultar IDs consecutivos y ver información de otros clientes.
- Resultado: incidentes, tiempo de soporte, discusiones internas y riesgo reputacional.
Cómo se corrige con enfoque de negocio
- Se rediseñan respuestas: el partner recibe solo lo necesario para despachar (SKU, cantidades, dirección de entrega, ventana horaria, observaciones). Precios y márgenes quedan fuera.
- Autorización por rol:
- Portal cliente: solo su propio registro (y sin notas internas).
- Partner: solo órdenes asignadas y campos estrictos.
- Equipo interno: vistas ampliadas según rol (ventas vs finanzas vs operaciones).
- Tokens separados y con expiración: uno por integración, con alcance limitado y rotación.
- Rate limiting: límites de consultas por minuto por token. Si hay patrón extraño, se bloquea temporalmente y se alerta.
- Monitoreo: tablero por integración (volumen, endpoints, errores) y alertas por anomalías.
Impacto (medible)
- Menos retrabajo del equipo (menos incidentes y parches urgentes).
- Menor exposición de datos sensibles (riesgo reducido).
- Integraciones más estables (picos controlados).
- Mejor auditoría: saber quién pidió qué, cuándo y desde dónde.
Lección de negocio
Una API es parte del producto y de la operación, no un “conector”. Si entrega más de lo necesario, estás regalando riesgo. Si no mides y no limitas, estás dejando la continuidad operativa a la suerte.
La buena noticia: asegurar APIs no exige perfección desde el día uno. Exige controles operables y reducción de exposición por capas: permisos, tokens, límites y monitoreo.
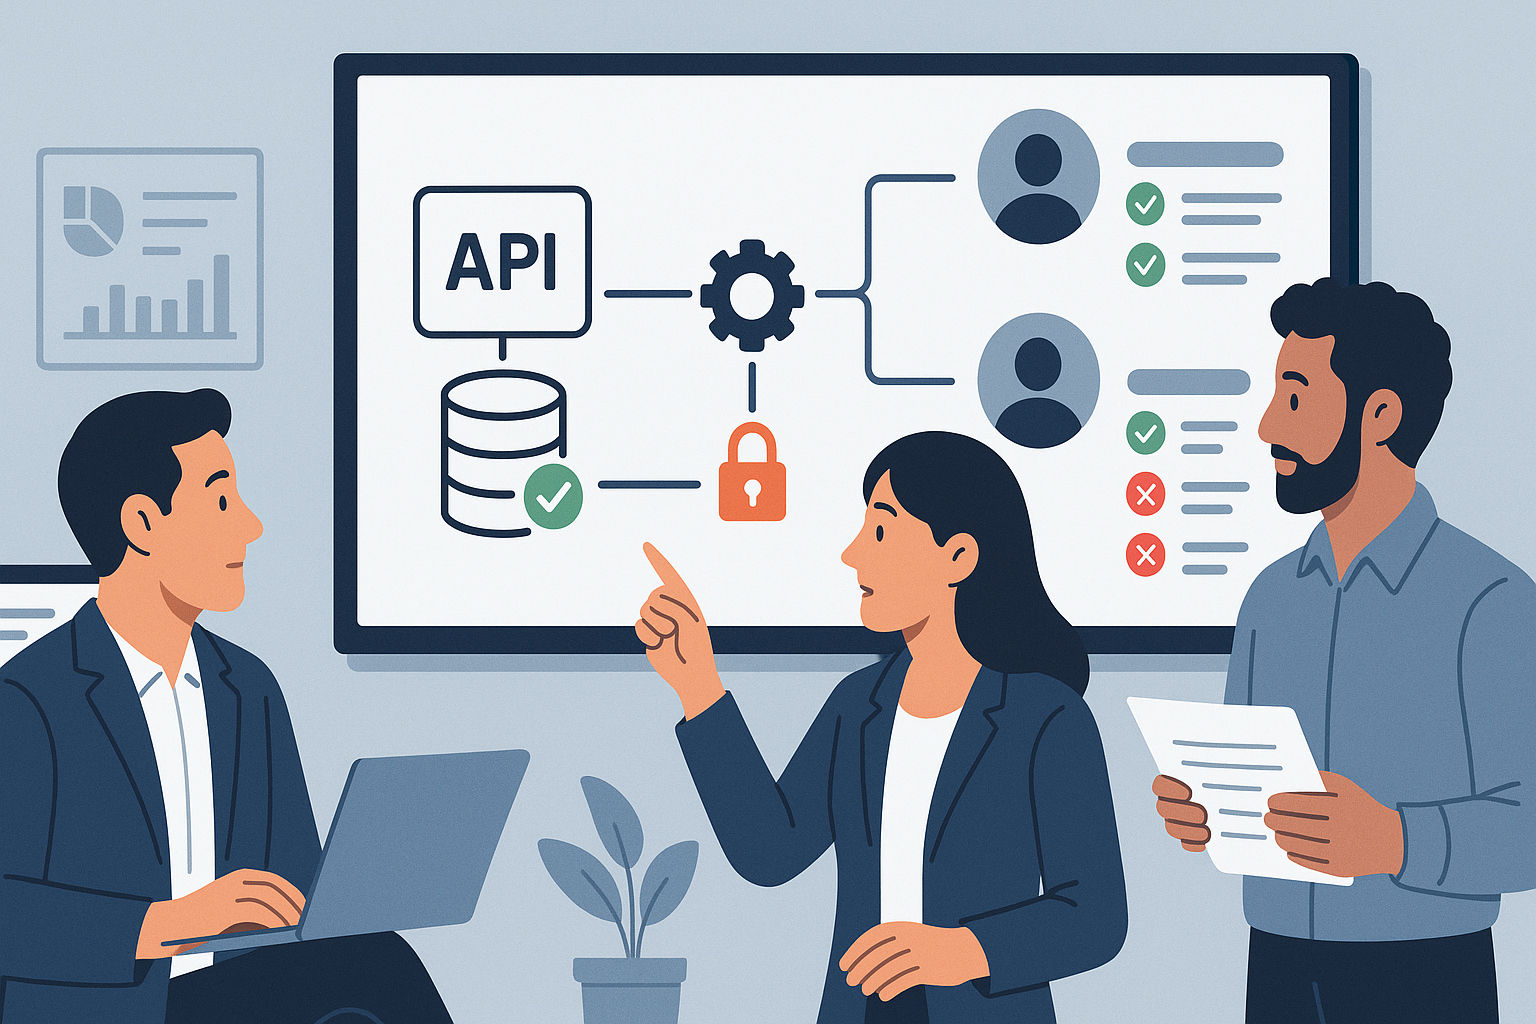
Checklist final
- Inventario de APIs y endpoints activos (incluye “viejos” y “no documentados”).
- Clasificación de datos: qué es sensible (PII, precios, márgenes, notas internas, pagos).
- Revisión de respuestas: ¿este endpoint devuelve más campos de los que el consumidor necesita?
- Autorización por rol y por recurso (no solo “usuario logueado”).
- Tokens por integración, con expiración, rotación y alcance limitado.
- Rate limiting y cuotas por token/cliente/endpoint.
- Monitoreo con alertas por anomalías (picos, fallas, accesos a endpoints sensibles).
- Logs trazables: quién, qué endpoint, qué recurso, resultado, tiempo de respuesta.
- Plan de respuesta: qué hacemos si un token se filtra (revocar, rotar, notificar, auditar).
FAQ (5 preguntas)
1) ¿Por qué “compartir de más” es tan común en APIs?
Porque acelera el desarrollo: devuelves el objeto completo y listo. El costo aparece después: esa comodidad se vuelve exposición permanente cuando sumas integraciones y terceros.
2) ¿Qué diferencia hay entre autenticación y autorización en una API?
Autenticación es “quién eres” (validar identidad/token). Autorización es “qué puedes hacer/ver” (permisos por rol, recurso y acción). Muchos incidentes pasan porque se hace bien lo primero y se descuida lo segundo.
3) ¿Rate limiting es solo para evitar ataques?
No. También protege operación y costos: evita que una integración defectuosa dispare miles de llamadas, degrade el servicio o aumente la factura cloud.
4) ¿Cómo sé si mis APIs necesitan monitoreo más serio?
Si tienes terceros conectados, datos sensibles, picos sin explicación, errores recurrentes, o si la API impacta ventas/entrega/soporte, necesitas alertas y trazabilidad. No para “ver gráficas”, sino para enterarte antes de que duela.
5) ¿Qué es lo mínimo viable para mejorar seguridad sin frenar el negocio?
Separar tokens por integración, expirar/rotar, recortar datos en respuestas, aplicar permisos por rol y poner límites básicos con alertas. Es el combo que más baja riesgo sin re-arquitecturar todo.
Si tu empresa ya vive de integraciones (o va hacia allá con automatización e IA), la pregunta clave no es si tienes APIs: es si tus APIs comparten solo lo que deben y si puedes demostrar control.
Si quieres, lo trabajamos como se trabaja en operación: entendemos tus flujos, cerramos lo que sobra, medimos el uso real y dejamos la API lista para crecer sin sustos.