Byte IT ? Tecnolog?a aplicada al negocio / Byte IT Business
Phishing explicado sin tecnicismos: el ataque que entra por una persona
Phishing en lenguaje de negocio: cómo entra por una persona, qué pasa en realidad y cómo prevenir con procesos, capacitación y detección.
Lo que vale la pena leer aquí
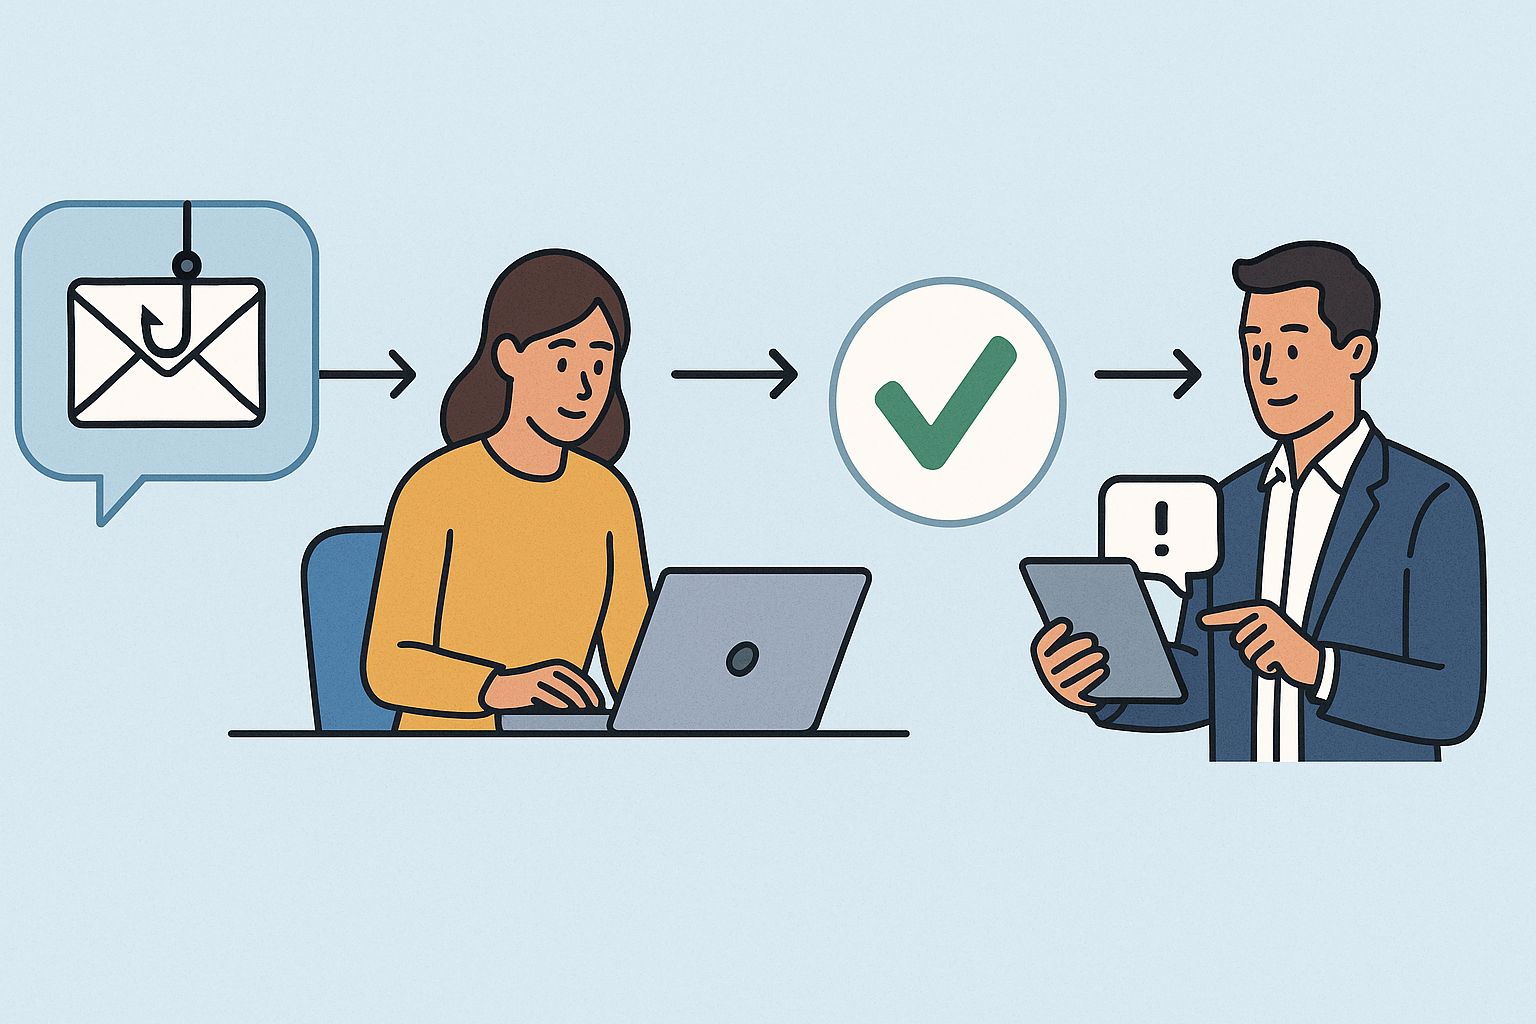
A veces no empieza con “un hackeo”. Empieza con algo mucho más común: alguien del equipo recibe un correo que parece legítimo, está resolviendo mil cosas, hace clic… y el problema entra por ahí.
A veces no empieza con “un hackeo”. Empieza con algo mucho más común: alguien del equipo recibe un correo que parece legítimo, está resolviendo mil cosas, hace clic… y el problema entra por ahí.
No es falta de inteligencia. Es contexto: volumen de correos, presión por responder, proveedores nuevos, pedidos “urgentes” y una operación que no se puede pausar para revisar cada mensaje.
Si tu empresa depende del correo para ventas, compras, cobranzas o soporte, el phishing no es un tema “de IT”. Es un riesgo operativo y financiero.
Lo que todos ven
Lo que suele aparecer en la superficie:
- “Nos llegó un correo raro del banco.”
- “Un proveedor cambió su cuenta para el pago.”
- “El director pidió una transferencia urgente.”
- “Un cliente mandó un link para ver un archivo.”
- “Se bloqueó una cuenta y ahora pide ‘verificación’.”
Se siente como intuición: algo no cuadra, pero se parece lo suficiente a lo real como para dudar. Y el atacante juega exactamente a eso: a que la duda no alcance para frenar la acción.
En negocio, el patrón es claro: buscar mover dinero, credenciales o información con una historia creíble y un poco de prisa.
Lo que realmente está pasando
Phishing, en simple, es un intento de engaño para que una persona haga algo que no haría si tuviera el contexto completo.
No es solo “un correo con un link”. Puede ser:
- Un correo que te lleva a una pantalla de inicio de sesión falsa para robar la contraseña.
- Un mensaje que busca que abras un archivo “cotización.doc” que en realidad instala algo.
- Una conversación que se arma con paciencia (“hola, soy el nuevo ejecutivo de cuenta”) para cambiar instrucciones de pago.
- Un “mira este documento” que pide permisos en la nube y abre acceso a archivos internos.
Lo que casi nunca se ve (y es lo que más importa) es la parte de proceso:
- El atacante observa tu operación: roles, proveedores, ciclos de pago, nombres, firmas de correo, temporadas de carga.
- Imita una situación normal: una factura, un pedido, una cuenta por cobrar, una revisión contractual.
- Pide una acción mínima: “confirma”, “inicia sesión”, “actualiza”, “descarga”, “transfiere”.
- Elige el momento: cierre de mes, salida del gerente, rotación de personal, urgencias.
El punto débil rara vez es “la persona”. Es no tener un camino claro para validar y reportar sin frenar la operación.
- Si validar es lento, la gente improvisa.
- Si reportar es confuso, la gente se calla.
- Si el equipo siente culpa, oculta el error y el daño crece.
En seguridad, el tiempo cuenta. En operación, también.
Hacia dónde va esto
El phishing está evolucionando por dos razones muy concretas:
- Mensajes más creíbles: mejor redacción, mejor timing, menos errores obvios. Con IA, los correos se adaptan a tu industria, a tu país y al rol del usuario.
- Ataques metidos en el proceso: ya no buscan solo “robar una contraseña”, sino entrar a flujos reales (pagos, órdenes de compra, cambios de CBU, aprobaciones).
Por eso, no alcanza con “capacitar una vez al año” ni con “comprar una herramienta y listo”. Lo que funciona combina:
- Capacitación continua (breve, frecuente y por rol).
- Detección asistida (señales automáticas que alertan, bloquean o piden verificación extra).
- Respuesta simple y practicable (qué hacer en 3 minutos, sin pánico y sin castigo).
Seguridad útil para negocio es la que no depende de memoria perfecta, sino de un sistema que ayuda a decidir bien bajo presión.
Cómo lo trabajamos en Byte IT
Tratamos el phishing como lo que es: un riesgo operativo. Con proceso, seguimiento y métricas.
Usamos un método que se entiende y se ejecuta:
- Escuchamos: dónde duele en la práctica. ¿Pagos? ¿Ventas? ¿Atención al cliente? ¿Accesos a sistemas? ¿Quién recibe más correos externos?
- Entendemos: mapeamos el flujo real (no el ideal). Quién aprueba, quién ejecuta, por dónde se comparte información, dónde se decide rápido.
- Detectamos el problema real: suele ser falta de validación, permisos demasiado amplios o un canal de reporte que nadie usa.
- Proponemos una solución con propósito: medidas concretas que reduzcan riesgo sin romper la operación.
- Construimos con la tecnología correcta según tu tamaño y ecosistema:
- Protección de correo (filtros, autenticación de dominio, políticas anti-suplantación).
- Acceso seguro (MFA bien implementado, gestión de sesiones, revisión de permisos).
- Señales y automatizaciones (alertas por comportamiento, reglas para adjuntos, dominios similares, enlaces sospechosos).
- Medimos: tasa de reportes, tiempos de respuesta, intentos bloqueados, usuarios con mayor exposición, incidentes evitados.
- Ajustamos: lo que causa fricción se corrige; lo que no se usa, se rediseña.
- No soltamos hasta que funcione: porque seguridad sin adopción se queda en papel.
La clave es que el equipo tenga un camino claro:
- Validar sin drama (por ejemplo, un segundo canal para confirmar cambios de pago).
- Reportar con un botón o un procedimiento de 1 paso.
- Contener rápido si alguien cayó (bloquear sesión, reset, revisar reglas de reenvío, aislar equipos si aplica).
Caso práctico
Empresa B2B de servicios (25 personas). Cierre de mes. Administración recibe un correo “del proveedor de software” con asunto: “Actualización de datos bancarios – urgente por vencimiento”. Está bien escrito, con logo y una firma parecida.
Lo que habría pasado sin proceso
- Se actualiza la cuenta bancaria en el ERP.
- Se paga una factura real a una cuenta falsa.
- El proveedor verdadero reclama; hay doble pago o disputa.
- Se pierde tiempo del equipo y se tensa la relación comercial.
Lo que pasó con un proceso simple
La empresa tenía dos reglas operativas:
- Cualquier cambio de datos bancarios se valida por un segundo canal (llamada a un número ya registrado, no el que llega en el correo).
- Cualquier correo sospechoso se reporta (un canal único: “Reportar phishing” o un correo interno que dispara revisión).
Administración lo reporta. Se valida al proveedor por teléfono: el proveedor confirma que no pidió nada.
Además, se revisan señales rápidas:
- El dominio del remitente era parecido (una letra cambiada).
- El enlace llevaba a una página de login que no era del proveedor.
Resultado medible
- Dinero evitado: una transferencia que iba a salir ese mismo día.
- Tiempo evitado: días de conciliación y reclamos.
- Aprendizaje: caso real para ajustar reglas y reforzar capacitación.
No se “ganó” por sospechar más. Se ganó porque había un procedimiento que cualquiera podía ejecutar en medio del cierre.
Lección de negocio
El phishing ataca donde se toman decisiones rápidas: correo, mensajes, aprobaciones y pagos.
La pregunta útil no es “¿quién se equivocó?”, sino:
- ¿Qué parte del proceso permite que una decisión crítica se tome con un solo mensaje?
- ¿Dónde necesitamos doble verificación sin volver lenta la operación?
- ¿Qué señal automática puede ayudar a detectar antes?
- ¿Qué tan fácil es reportar algo raro sin miedo a quedar expuesto?
Visto así, la seguridad deja de ser un freno y se vuelve calidad operativa.
Checklist final
Para aterrizarlo en tu empresa con mentalidad de operación:
- Pagos y cambios bancarios: ¿hay un segundo canal obligatorio para validar?
- Aprobaciones “urgentes”: ¿existen límites y reglas claras (monto, tipo de gasto, quién aprueba)?
- Cuentas con acceso crítico: ¿tienen MFA activado y bien configurado?
- Correo corporativo: ¿tienes protección anti-suplantación y políticas básicas (adjuntos, enlaces)?
- Reporte simple: ¿tu equipo sabe dónde reportar un correo sospechoso en 10 segundos?
- Respuesta: si alguien hizo clic, ¿qué se hace en los primeros 15 minutos y quién lidera?
- Medición: ¿mides intentos, reportes, tiempos de contención y reincidencias por área?
FAQ (5 preguntas)
1) ¿Cómo sé si un correo es phishing si “se ve real”?
No te apoyes solo en “se ve raro”. Cuando el correo pide credenciales, pagos, cambios de cuenta o acciones urgentes, aplica fricción sana: valida por un segundo canal. Y revisa remitente y dominio con calma: ahí suele estar la pista.
2) ¿Qué conviene proteger primero: correo, equipos o contraseñas?
Empieza por donde más se abre la puerta: correo + accesos. Un buen filtro de correo y MFA en cuentas críticas baja muchísimo el riesgo. Luego ajusta permisos y respuesta.
3) Si alguien cayó, ¿qué hacemos sin generar pánico?
Tres pasos prácticos: (1) cambiar contraseña y cerrar sesiones, (2) revisar reglas de reenvío y accesos recientes, (3) contener el alcance (bloqueo, aislamiento si aplica) y comunicar internamente qué se detectó. Esconderlo por vergüenza suele salir caro.
4) ¿La capacitación sirve o es puro “cumplimiento”?
Sirve cuando es continua, corta y conectada al rol. Administración necesita escenarios de pagos; ventas, de leads y archivos; soporte, de accesos y “tickets”. Si se mide (reportes, clics, tiempos), mejora.
5) ¿Qué significa “detección asistida” en simple?
Que el sistema ayude a decidir: alertas por dominios parecidos, bloqueo de enlaces maliciosos, avisos cuando un correo intenta suplantar a un directivo y señales cuando una cuenta se comporta raro. No reemplaza a la gente: la acompaña.
El phishing no se elimina con una charla ni con una herramienta aislada. Se reduce cuando la validación y el reporte se vuelven parte del proceso, y cuando el equipo tiene apoyo automático para detectar a tiempo.
Si quieres ordenarlo sin drama (y con métricas), lo trabajamos como debe ser: escuchamos, entendemos, construimos, medimos y ajustamos hasta que funcione.